Steeds meer organisaties zetten AI in voor het schrijven van teksten, het analyseren van data of het automatiseren van klantcontact. Dat levert veel op, maar brengt ook nieuwe risico’s met zich mee. Want weet je welke AI-toepassingen er binnen je organisatie worden gebruikt? Met welke data ze werken? En wie er verantwoordelijk voor is? De internationale norm ISO 42001 helpt je om het beheer van AI gestructureerd in te richten en aantoonbaar te maken.

Base27 helpt je om aan ISO 42001 te voldoen. In één overzichtelijk systeem beheer je beleid, risico’s, maatregelen en audits. Niet alleen voor ISO 42001, maar ook voor ISO 27001, NEN 7510 en meer dan 75 andere normenkaders en wetgevingen.

Calamiteitenplannen

100% EU gebaseerd

Jouw data is veilig bij ons. Volledig AVG-compliant en lokale ondersteuning.

Beleid en organisatie

250+ Tevreden klanten

Sluit je aan bij een groeiend netwerk van organisaties die op ons vertrouwen.

Operationele planning

50% tijdswinst

Versnel jouw werkprocessen en geef je team de ruimte voor wat echt belangrijk is.

Wat is ISO/IEC 42001?

ISO/IEC 42001 is de eerste internationale norm voor een AI-managementsysteem (AIMS). De norm beschrijft hoe je de ontwikkeling, inzet en het beheer van AI verantwoord en beheersbaar maakt. Hierbij staan transparantie, betrouwbaarheid, veiligheid en verantwoording centraal.

ISO 42001 is op dezelfde manier opgebouwd als ISO 27001 en ISO 9001, maar richt zich op vraagstukken die specifiek zijn voor AI. Hierbij kun je denken aan de kwaliteit van data, bias in uitkomsten en de vraag hoe een AI-systeem tot een beslissing komt.

4

De belangrijkste kenmerken van ISO 42001

  • Certificeerbaar: ISO 42001 is de eerste internationale norm gericht op AI waarvoor jij je kan laten certificeren. Net als bij de ISO 27001 certificering beoordeelt een onafhankelijke certificeringsinstelling of jij aan de eisen voldoet.
  • Continu verbeteren: De norm volgt de PDCA-cyclus (Plan, Do, Check, Act). Je stelt een beleid op, voert maatregelen uit, controleert of de maatregelen werken en stuurt deze bij waar nodig.
  • Ethische uitgangspunten: ISO 42001 legt een nadruk op transparantie, betrouwbaarheid, eerlijkheid, gelijke behandeling en privacy. Daarnaast is het herkennen en beperken van bias in AI-systemen een belangrijk onderdeel.
  • Aansluiten op wetgeving: De norm helpt je om te voldoen aan de EU AI Act. Eisen uit die wet worden vertaald naar concrete afspraken en maatregelen.
3-2

Waarom is ISO 42001 belangrijk?

In veel organisaties wordt AI tegenwoordig volop gebruikt, vaak zonder dat dit centraal is vastgelegd. Medewerkers gebruiken zelf tools als ChatGPT, leveranciers voegen AI-functies toe aan bestaande software en ontwikkelteams bouwen eigen toepassingen. Het resultaat is dat niemand meer echt overzicht heeft. Er is geen duidelijk beleid, risico’s worden niet beoordeeld en het is onduidelijk wie waarvoor verantwoordelijk is.

Tegelijkertijd stelt de EU AI Act steeds meer eisen aan transparantie, risicoanalyse en menselijk toezicht. De wet vertelt wat je moet regelen, maar niet hoe. ISO 42001 helpt je om die eisen te vertalen naar beleid en processen die werken in de praktijk. Met een certificaat laat je klanten, partners en toezichthouders zien dat je verantwoord met AI omgaat.

ISO 27001 als basis voor ISO 42001

Beschik je al over een ISMS op basis van ISO 27001? Dan ben je al goed op weg voor een ISO 42001 certificering. Beide normen hebben dezelfde opbouw en overlappen op belangrijke onderdelen, zoals risicomanagement, interne audits en de directiebeoordeling.

Base27 ondersteunt beide normen in één omgeving. Maatregelen die je al hebt ingericht voor informatiebeveiliging, kun je ook voor ISO 42001 gebruiken. Zo voorkom je dubbel werk en houd je overzicht.

Afbeeldingen voor website Base27

In 5 stappen voorbereid op ISO 42001 certificering

Een goede voorbereiding begint met de juiste vragen. Met deze vijf stappen werk je gestructureerd toe naar de certificering.


  1. Welke AI-systemen gebruiken we? Breng alle AI-toepassingen binnen je organisatie in kaart en wijs per toepassing een eigenaar aan. In Base27 leg je dit centraal vast en koppel je toepassingen aan processen en leveranciers.
  2. Welke kaders stellen we? Bepaal welke risico’s je accepteert, wie eindverantwoordelijk is en hoe het toezicht is ingericht. Base27 helpt je om dit vast te leggen in je beleid.
  3. Welke risico’s lopen we? Breng per toepassing de kans, impact en gevolgen in kaart. Met de risicoanalyses in Base27 doe je dit op een vaste en herhaalbare manier.
  4. Welke maatregelen nemen we? Leg rollen, processen en procedures vast en richt de juiste beheersmaatregelen in. De norm staat klaar in Base27, dus je ziet direct wat er al geregeld is en wat nog niet.
  5. Werkt het ook in de praktijk? Voer interne audits uit, monitor de effectiviteit van je maatregelen en stuur bij waar nodig. Zo ben je goed voorbereid op de externe audit.
3

Voldoe aan ISO 42001 met Base27

ISMS software van Base27 brengt structuur in het beheer van AI. Je legt beleid, risico’s en maatregelen vast, bepaalt verantwoordelijkheden en houdt overzicht op de uitvoering. Allemaal vanuit één centrale omgeving.

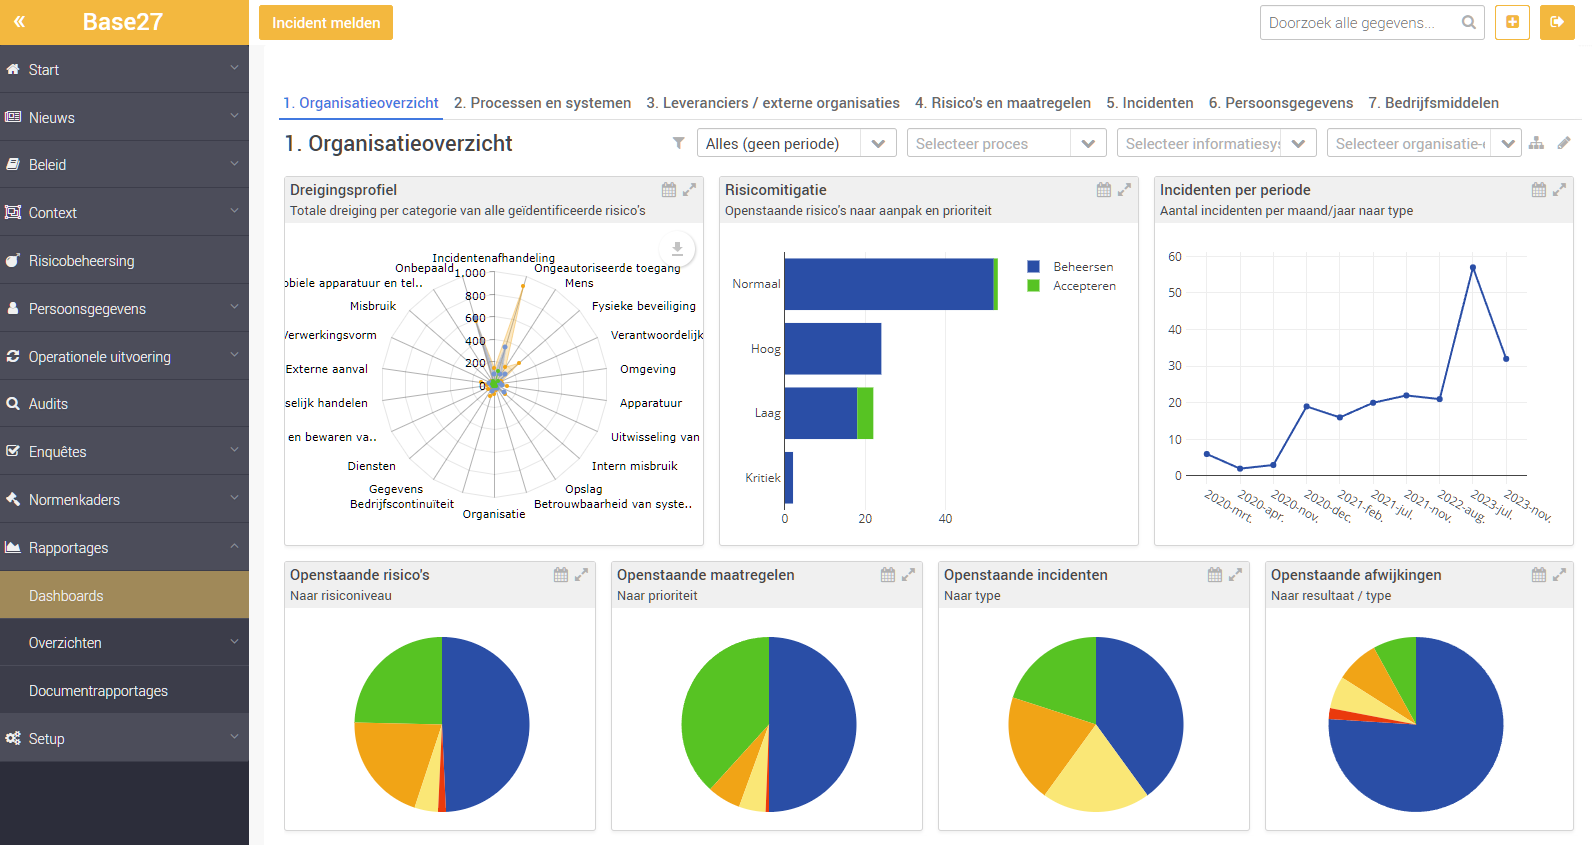
Dashboards &
Rapportages

  • Uitgebreide rapportages waardoor je ten alle tijden inzicht hebt in de status van jouw informatiebeveiliging;
  • Dashboards om snel en makkelijk inzicht te krijgen met betrekking tot:
    • Inzicht per afdeling of over het geheel;
    • Filters en sortering;
    • Exports naar Microsoft Excel of Word;
    • Analyse in draaitabellen.

NL - Dashboard

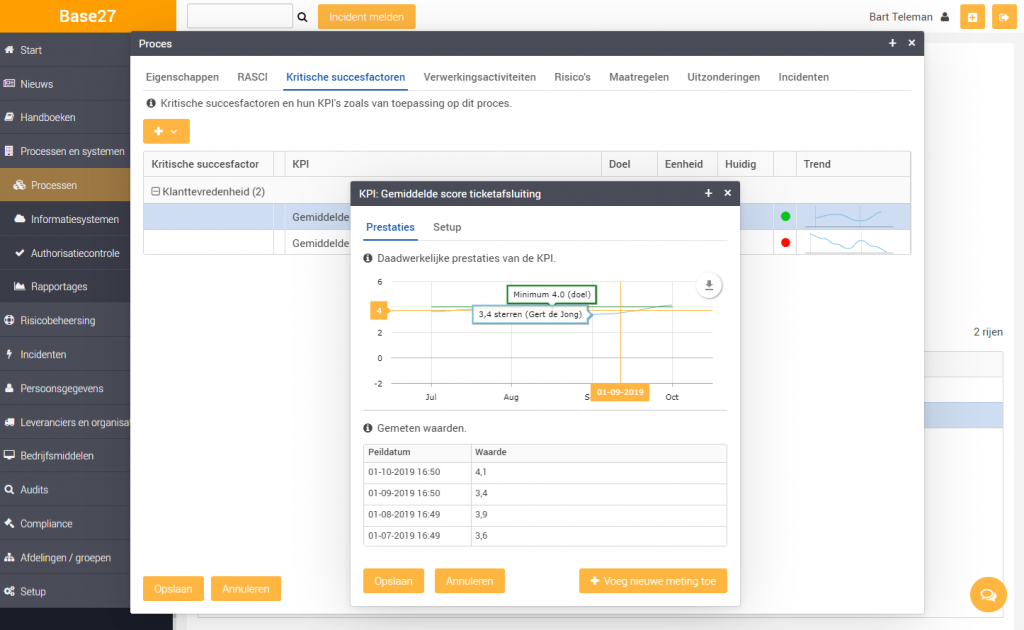
Processen & KPI’s

  • Processen en gerelateerde informatiesystemen vastleggen;
  • Doelstellingen en KPI’s (Key Performance Indicators) vastleggen en hierop sturen;
  • Compliance ten aanzien van de norm wordt automatisch inzichtelijk gemaakt.
process-kpi-base27

AI-toepassingen

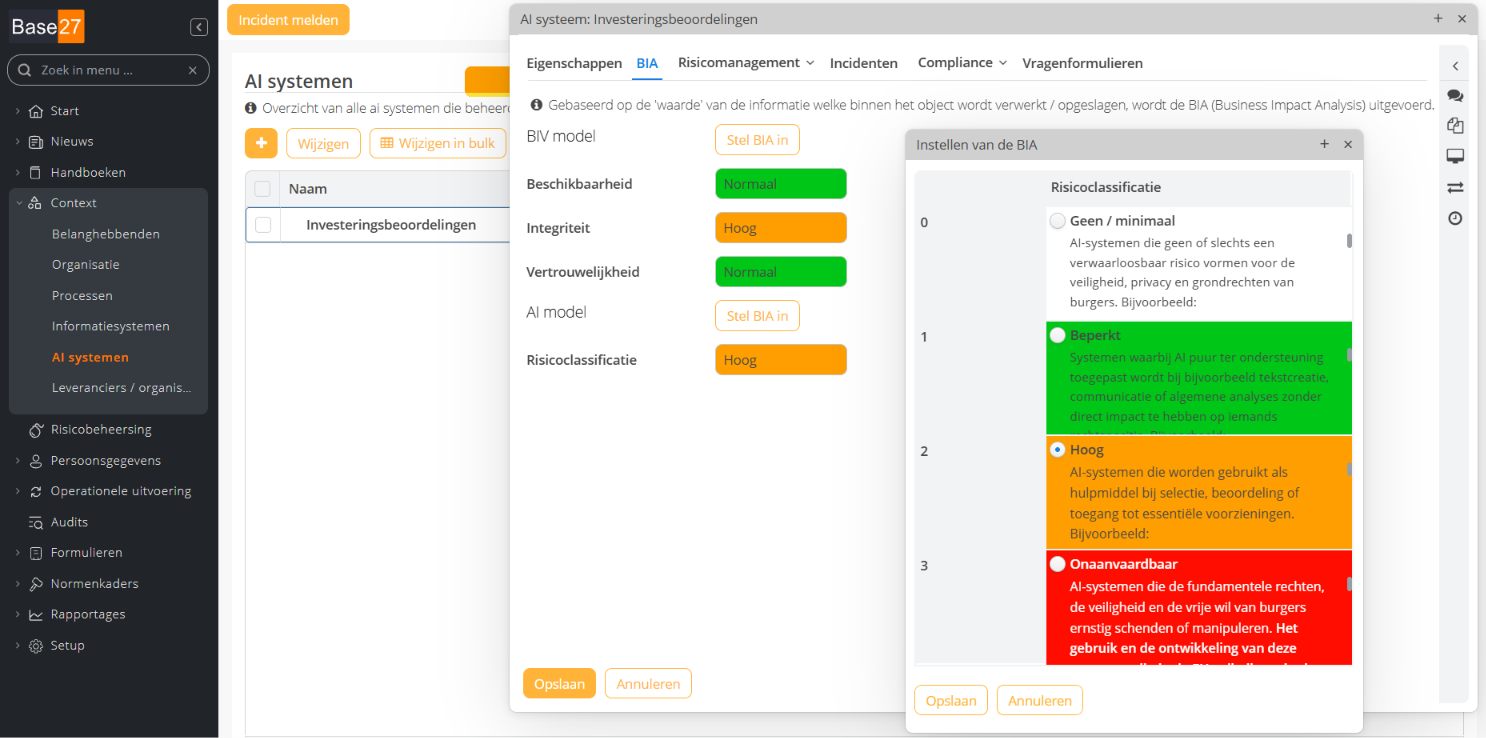
  • Leg AI-toepassingen centraal vast, inclusief eigenaar, doel, gerbuikte data en leverancier;
  • Classificeer AI-toepassingen op basis van risico, bijvoorbeeld volgens de risicocategorieën van de EU AI Act;
  • Koppel risico's en maatregelen direct aan de classificatie;
  • Ondersteuning door AI bij het identificeren van risico's en het voorstellen van maatregelen, waarbij jij de controle houdt;
  • Opstellen van beleidsartikelen en andere teksten;
  • Informatie analyseren, zoeken en evalueren.
AI in Base27

Waarom Base27?

Base27 is ontwikkeld door een internationaal team en draait volledig op Europese servers. Het systeem groeit mee met je organisatie en ondersteunt naast ISO 42001 ook andere normenkaders en wetgevingen. Bekijk het volledige overzicht van certificeringen en normenkaders.

Automatisch up to date met de nieuwste versie van ISO 42001.
ISO 42001 combineren met ISO 27001 en andere normenkaders.
Eén platform voor risicobeheer, beleid, maatregelen en audits.
100% Europese hosting en AI-functies op basis van een Europees AI-model.
Ondersteuning bij het behalen van de ISO 42001 certificering.
1
Surf-logo
duvak
Iso-secure-logo
Logo_inkesta
sgl-logo
ziz-logo
vivantes-logo
cloudseven icon
juriblox
logo-provincie-Zeeland
ArQive
vcare-logo

De eerste leverancier ooit die altijd klaar staat en snapt wat we bedoelen

Raoul Vernede

Eenvoudig laagdrempelig systeem voor het beheren van een ISMS

Dave Kerstens

Base27 maakt compliance overzichtelijk en simpel te handhaven

Eildert Karstens

Compleet ISMS systeem, super ondersteuning en uitvoering van interne audits

Sanne Muskens

Zeer klantgericht met goede en snelle reactie bij vragen

Wim Houben

Maatwerk, geduld in de begeleiding en talent om wat nog niet kan mogelijk te maken

Karin van der Han

Risicomanagement en incidentregistratie zijn zeer handig

Lars Schiltmans

Ondersteuning van de volledige cyclus van het ISMS

Marc Kuiken

No-nonsense en duidelijke oplossing

Jacco Rens

Base27 is het eerste ISMS wat werkelijk naadloos aansluit op de ISO 27001 norm en wat erg gebruiksvriendelijk is

De aanwezigheid van een complete structuur en templates helpt enorm bij de certificering

Marcel Kruithof

Overzichtelijk all-in-one pakket

Frank Schonewille

Veelgestelde vragen

Wat is ISO 42001

ISO 42001 is een internationale norm voor een AI-managementsysteem (AIMS). De norm helpt organisaties om AI op een verantwoorde, controleerbare en transparante manier te ontwikkelen en in te zetten.

Is ISO 42001 verplicht?

Nee, ISO 42001 is geen verplichte norm om te behalen. De AI Act is wel een verplichte wetgeving voor organisaties die AI ontwikkelen of inzetten. Welke eisen voor jou gelden, hangt af van het type AI-toepassing. ISO 42001 helpt je om aantoonbaar aan die eisen te voldoen.

Wat is het verschil tussen ISO 42001 en de AI Act?

De AI Act is een Europese wet die bepaalt aan welke eisen AI-systemen moeten voldoen. ISO 42001 is een internationale norm die beschrijft hoe je het beheer van AI inricht. De norm is daarmee een praktisch hulpmiddel om aan de wet te voldoen.

Geldt ISO 42001 ook als we alleen AI tools gebruiken?

Ja, de norm is bedoeld voor organisaties die AI ontwikkelen én voor organisaties die AI inzetten. Ook wanneer je werkt met AI van een leverancier, is het belangrijk om te weten welke risico’s daarbij horen en wie ervoor verantwoordelijk is. Gebruik je alleen een tool zoals ChatGPT of Gemini? Dan is de norm minder relevant.

Kan ik ISO 42001 combineren met ISO 27001?

Zeker, beide normen hebben dezelfde opbouw, waardoor veel onderdelen overlappen. In Base27 beheer je ze samen in één omgeving. 

Hoe helpt Base27 bij ISO 42001?

De norm staat klaar in Base27. Je brengt je AI-toepassingen in kaart, voert risicoanalyses uit, legt beleid en maatregelen vast en plant interne audits. Zo werk je stap voor stap toe naar certificering.

Wat zijn de verplichtingen van de EU AI Act?

Welke verplichtingen voor jouw organisatie gelden hangen af van het type AI toepassing en wat jouw rol is. Zo moeten organisaties ervoor zorgen dat werknemers die met AI werken voldoende kennis ervan hebben, er transparant mee werken en dat de veiligheid van gevoelige gegevens voorop staat. Voor AI met een hoog risico gelden de zwaarste eisen. ISO 42001 helpt je om de verplichtingen uit de EU AI Act gestructureerd te vertalen naar beleid en maatregelen.

Wat zijn de gevolgen van de AI Act voor hoogrisico-AI?

AI met een hoog risico, zoals in HR processen, medische toepassingen of kredietbeoordelingen, moet aan strenge eisen voldoen. Zo moeten ontwikkelaars onder meer zorgen voor risicomanagement, technische documentatie, goede datakwaliteit, logging en menselijk toezicht. Organisaties die deze AI inzetten, moeten de systemen volgens de instructies gebruiken en incidenten melden. Met Base27 leg je risico’s, maatregelen en verantwoordelijkheden vast. Zo kun je aantonen dat je aan de eisen voldoet.